A exploração de uma vulnerabilidade interna na infraestrutura de carteiras da gigante asiática resultou em saques suspensos e gerou um alerta sobre o risco de sistemas centralizados de criptoativos.
📑 Neste Artigo (Sumário):
Na manhã de 25 de setembro de 2026, os painéis de monitoramento de fluxo de dados de redes blockchain começaram a registrar uma atividade atípica e desesperadora na infraestrutura de carteiras da Bitget. Em um intervalo de tempo inacreditavelmente curto, o equivalente a uma fração de segundo no tempo bancário tradicional, milhões de dólares começaram a escoar de forma automatizada e coordenada. Em apenas 18 minutos, os invasores conseguiram extrair US$ 228 milhões, pulverizando os recursos por sete blockchains distintas e deixando rastros digitais de extrema complexidade. Quando a equipe técnica de segurança cibernética da corretora finalmente conseguiu conter a evasão de capital, o prejuízo total já acumulava US$ 351,6 milhões — cerca de R$ 1,86 bilhão na conversão direta —, consolidando este como um dos maiores incidentes de segurança da história recente do mercado de criptoativos.
A reação imediata da Bitget, que atende a uma base de mais de 120 milhões de usuários globais, foi drástica: a suspensão total de todas as retiradas de clientes para estancar a sangria e permitir que analistas forenses mapeassem a extensão do comprometimento. O pânico de contágio e a incerteza sobre a solvência da plataforma ecoaram imediatamente pelas redes. Para acalmar o mercado, a corretora estruturou um plano emergencial de retomada gradual dos saques, com início em 28 de setembro e previsão de normalização completa até o dia 2 de outubro de 2026. O episódio, contudo, transcendeu o prejuízo imediato de balanço: ele expôs as entranhas tecnológicas de uma das maiores plataformas de custódia do mundo e colocou em xeque a resiliência dos sistemas centralizados de negociação.
—
ENTENDA
- O que aconteceu: A corretora de criptomoedas Bitget sofreu um ataque cibernético massivo que resultou no desvio de US$ 351,6 milhões (R$ 1,86 bilhão).
- Onde e quando: O ataque ocorreu no ambiente interno da plataforma no dia 25 de setembro de 2026, afetando carteiras conectadas à internet de sua infraestrutura global.
- Como e por quê: Invasores comprometeram o sistema de suporte (backend) e adulteraram os dados de transação (spoofing), fazendo com que o sistema de segurança aprovasse retiradas automáticas de suas hot wallets para sete redes blockchain diferentes.
- Por que isso importa: O incidente evidencia que mesmo corretoras de grande porte, equipadas com altos padrões de conformidade, continuam vulneráveis a falhas operacionais críticas em nível de código de infraestrutura de carteiras.
- O que muda: O mercado passa a exigir auditorias mais rigorosas de sistemas de backend de custódia e se depara com a quase impossibilidade de congelar fundos pulverizados em ecossistemas multichain sem mecanismos centralizados de governança.
—
Como Funciona Bitget: roubo de R$ 1,86 bilhão está entre os maiores golpes com criptomoedas; veja lista
Para compreender a magnitude e a sofisticação do ataque contra a Bitget, é fundamental afastar a ideia de que os invasores simplesmente obtiveram chaves privadas por meio de ataques tradicionais de engenharia social, como phishing. O vetor de exploração foi consideravelmente mais profundo e estrutural, tendo como alvo o coração do sistema de processamento de transações da corretora.
O ataque baseou-se no comprometimento de um componente crítico de software no backend da infraestrutura de carteiras da Bitget. Ao obter acesso privilegiado a essa camada lógica, o invasor realizou uma operação conhecida no jargão de segurança cibernética como spoofing de transação. Na prática, o hacker adulterou as informações de destino e valores que eram repassados para o módulo de aprovação automática de saques da corretora.
➔
➔
➔
O sistema de segurança interna da Bitget, programado para verificar assinaturas digitais e parâmetros de conformidade operacional, interpretou os dados corrompidos como ordens legítimas emitidas por usuários ou pela própria plataforma. Com essa validação distorcida, o sistema autorizou automaticamente os saques diretos de suas hot wallets (carteiras conectadas à internet, mantidas com liquidez imediata para facilitar as operações diárias dos clientes).
Uma vez que as comportas digitais foram abertas, o invasor utilizou um algoritmo de dispersão automatizada de altíssima velocidade. Em vez de concentrar os fundos roubados em um único endereço — o que facilitaria ações imediatas de bloqueio por parte de emissores de moedas estáveis (stablecoins) ou consórcios de segurança —, os ativos foram fatiados e enviados simultaneamente para sete blockchains distintas:
- Ethereum
- BNB Chain
- Arbitrum
- Base
- Optimism
- Solana
- Tron
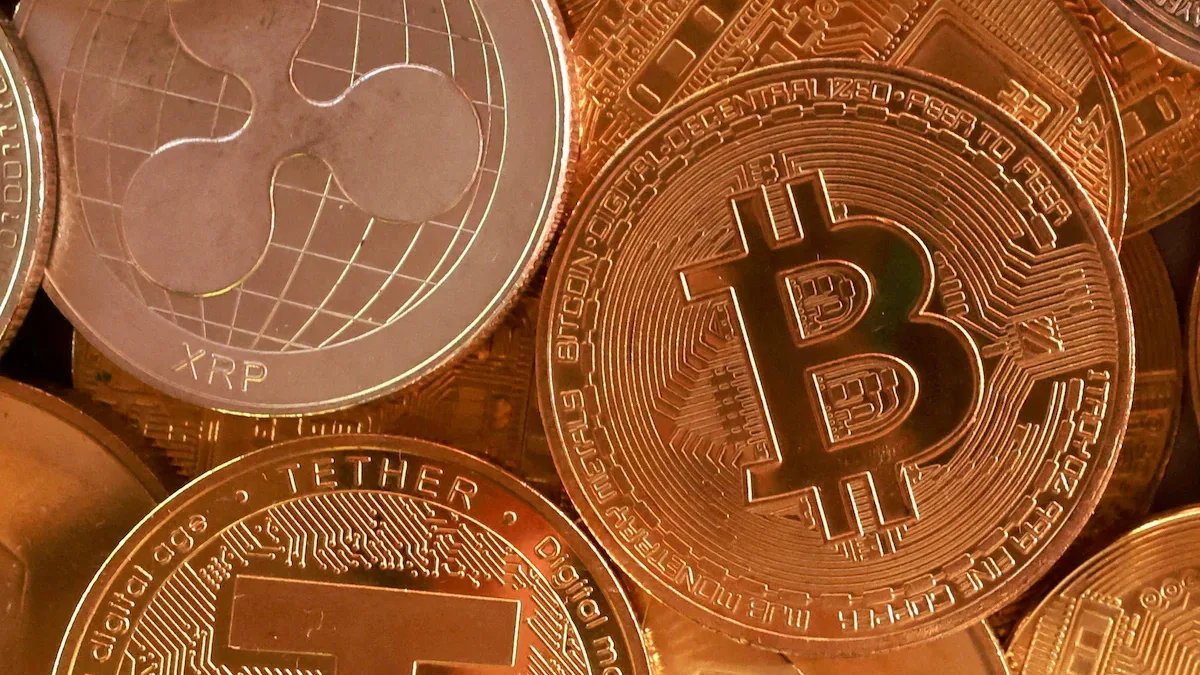
Essa distribuição multichain gerou uma cortina de fumaça regulatória. No ecossistema cripto, cada blockchain possui uma arquitetura de governança e ferramentas de conformidade específicas. Enquanto emissores de USDT e USDC conseguem congelar endereços específicos de forma centralizada em algumas redes, ativos nativos de outras cadeias não contam com esses freios de emergência. O caso mais emblemático desse limite técnico ocorreu com os US$ 157 milhões desviados em tokens XRP (da Ripple). Os invasores depositaram esses recursos diretamente em carteiras cujos mecanismos de ledger da rede impedem qualquer tipo de intervenção ou congelamento por terceiros, garantindo aos criminosos a posse soberana e irreversível dos valores roubados.
—
Por Que Isso Importa: Impactos e Desdobramentos
A exploração sofrida pela Bitget reacende o eterno debate filosófico e operacional que molda a indústria de criptoativos: a segurança da centralização versus os riscos da custódia própria. Para o investidor comum, as exchanges centralizadas (CEX) oferecem conveniência, liquidez e a promessa de robustez corporativa. No entanto, incidentes dessa escala provam que a concentração de bilhões de dólares sob uma única arquitetura lógica cria um “ponto único de falha” extremamente atraente para sindicatos globais de cibercrime.
Mesmo que a Bitget possua um fundo de proteção estabelecido para cobrir perdas de clientes e reservas comprovadas por meio de auditorias periódicas, a integridade da confiança do mercado sofre um abalo profundo. Quando falhas no código do backend conseguem anular de forma tão fulminante as barreiras de segurança física e digital de uma das cinco maiores corretoras do planeta, fica claro que as defesas tradicionais de conformidade financeira são insuficientes diante de falhas de desenvolvimento de software de infraestrutura.
Além disso, o caso ilustra a enorme dificuldade que autoridades policiais, reguladores e empresas de inteligência em blockchain enfrentam na era multichain. Rastrear o fluxo financeiro de ativos descentralizados tornou-se uma tarefa hercúlea. A dispersão imediata por redes com pontes descentralizadas (cross-chain bridges) e protocolos de privacidade permite que os criminosos lavem os fundos de maneira automatizada e em questão de horas. Isso mina os esforços tradicionais baseados em ordens judiciais de apreensão e isolamento de contas, exigindo um novo modelo de resposta rápida global e integrada entre plataformas e protocolos.
—
Como Chegamos Até Aqui: Histórico e Antecedentes de Casos como o da Bitget: roubo de R$ 1,86 bilhão está entre os maiores golpes com criptomoedas; veja lista
A fragilidade de plataformas de custódia centralizadas de criptomoedas não é um fenômeno novo; trata-se de um problema que acompanha a história da própria tecnologia blockchain desde a sua gênese comercial.
O marco zero desse tipo de desastre financeiro ocorreu com o colapso da japonesa Mt. Gox, que entre 2011 e 2014 chegou a processar mais de 70% de todas as transações globais de Bitcoin. A corretora faliu de forma catastrófica em 2014 após a revelação de que falhas acumuladas de segurança permitiram o desvio silencioso de quase US$ 500 milhões em ativos de clientes ao longo de anos. Aquele evento deixou um trauma duradouro na comunidade cripto, consolidando o jargão “not your keys, not your coins” (se você não possui as chaves privadas, as moedas não são suas).
Ao longo da última década, enquanto a indústria criava soluções de custódia institucional e auditorias de Prova de Reservas, os grupos de cibercriminosos também elevaram seu patamar tecnológico, migrando de ataques simples para operações patrocinadas por Estados. Em fevereiro de 2025, o mercado registrou o que permanece como o maior roubo da história das exchanges: o ataque bilionário contra a Bybit. Naquela ocasião, agentes estatais da Coreia do Norte vinculados ao temido Grupo Lazarus exploraram brechas em carteiras frias (cold wallets) da plataforma, desviando US$ 1,5 bilhão em ethers.
O ano de 2026 iniciou-se sob forte pressão, registrando mais de US$ 370 milhões desviados somente no mês de janeiro por meio de campanhas de roubo de credenciais e golpes de engenharia social. O ataque de R$ 1,86 bilhão sofrido pela Bitget em setembro do mesmo ano consolida-se como o capítulo mais dramático de uma escalada de ataques que prova que a segurança cibernética não é um estado estático, mas sim uma corrida armamentista contínua onde os defensores não podem se dar ao luxo de falhar uma única vez.
—
Linha do Tempo dos Acontecimentos
➔
➔
➔
➔
- 28/02/2014 — O colapso da Mt. Gox: A então maior corretora de Bitcoin do mundo entra com pedido de recuperação judicial em Tóquio após perder cerca de US$ 500 milhões em ataques contínuos desde 2011, deixando um trauma estrutural que moldaria a evolução da segurança em criptoativos pelas próximas duas décadas.
- 15/02/2025 — O recorde histórico da Bybit: Invasores vinculados ao grupo norte-coreano Lazarus exploram brechas de segurança de alto nível e desviam US$ 1,5 bilhão de uma carteira fria da Bybit, marcando o maior roubo de criptomoedas registrado até então.
- 31/01/2026 — Janeiro violento no ecossistema: O ano de 2026 inicia com perdas superiores a US$ 370 milhões em golpes e hacks no mercado global de criptoativos, impulsionadas principalmente por campanhas de phishing em massa e explorações de contratos inteligentes de protocolos DeFi de médio porte.
- 25/09/2026 — O ataque contra a Bitget: A corretora asiática suspende todas as retiradas de clientes e confirma uma invasão crítica de sistemas de suporte que permitiu o desvio automatizado de US$ 351,6 milhões de suas contas de liquidez imediata em apenas 18 minutos.
- 28/09/2026 — Início da retomada gradual de saques: A Bitget dá início a um cronograma faseado de reabertura de retiradas para moedas principais como Bitcoin e Ether, com previsão de normalização total de todos os serviços de resgate até o início de outubro.
—
Fontes Consultadas
Veja mais: Acompanhe outras reportagens, análises e atualizações na editoria de Dinheiro, Finanças e Negócios.
Aviso Editorial: Este conteúdo foi apurado, contextualizado e elaborado com auxílio de ferramentas de inteligência artificial sob as diretrizes editoriais e checagem do Falando Nisso.